La ciberseguridad empresarial ya no se entiende solo desde la tecnología. Hoy exige gobierno, cumplimiento, gestión del riesgo y capacidad real de respuesta ante incidentes.
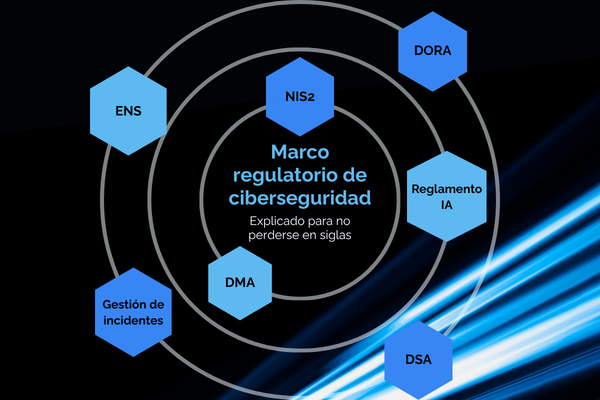
A muchas empresas les está pasando algo curioso con la ciberseguridad: han pasado de no hablar casi nunca de normativa a tener una mesa llena de siglas. ENS, NIS2, DORA, RGPD, ISO 27001, Reglamento de IA, DSA, DMA, CSIRT, SOC, MDR, vCISO…
Y claro, llega un punto en el que la conversación se vuelve incómoda.
No porque las normas no sean importantes. Lo son. El problema aparece cuando se interpretan como una colección de obligaciones aisladas. Una cosa para el departamento legal, otra para IT, otra para compliance, otra para dirección y otra para el proveedor de turno.
La realidad es más sencilla, aunque no más fácil: todas estas normas están empujando a las empresas hacia el mismo lugar.
Más gobierno.
Más trazabilidad.
Más gestión del riesgo.
Más capacidad de respuesta.
Más responsabilidad de dirección.
Y menos improvisación.
La ciberseguridad ha dejado de ser una cuestión puramente técnica. Hoy es una pieza de continuidad, reputación, confianza y cumplimiento.
El cambio de fondo: de proteger sistemas a demostrar resiliencia
Durante años, muchas organizaciones entendieron la seguridad como una capa defensiva. Se instalaban herramientas, se cerraban accesos, se configuraban copias de seguridad y se respondía cuando algo fallaba.
Ese enfoque ya no es suficiente.
El nuevo marco europeo y español no pregunta únicamente si una empresa tiene antivirus, firewall o copias de seguridad. La pregunta es mucho más seria: si la organización sabe qué riesgos tiene, si ha definido responsables, si puede detectar un incidente, si sabe notificarlo, si ha probado su recuperación y si puede demostrar que ha hecho las cosas con diligencia.
Aquí está el punto clave: el cumplimiento normativo moderno no se resuelve con un documento bonito. Se resuelve con un sistema vivo.
Un sistema que conecte dirección, tecnología, procesos, proveedores, evidencias y mejora continua.
ENS: la seguridad como base de confianza en el sector público y sus proveedores
El Esquema Nacional de Seguridad, conocido como ENS, es una de las piezas más importantes del marco español. Nace para establecer la política de seguridad en el uso de medios electrónicos dentro del sector público y, por extensión, afecta también a empresas privadas que prestan servicios a administraciones públicas o colaboran con ellas.
El ENS no debe verse solo como una certificación. Es una forma de estructurar la seguridad: identificar sistemas, clasificarlos, aplicar medidas proporcionales, documentar evidencias y verificar que la información y los servicios se protegen de manera adecuada.
Su lógica gira en torno a dimensiones clásicas como confidencialidad, integridad, disponibilidad, autenticidad y trazabilidad. Dicho en lenguaje de negocio: que la información solo la vea quien debe verla, que no se modifique sin control, que los servicios estén disponibles cuando se necesitan, que sepamos quién ha hecho qué y que las operaciones sean fiables.
Para una empresa que trabaja con administración pública, el ENS puede ser una exigencia contractual. Para una empresa que no trabaja directamente con el sector público, puede seguir siendo una referencia útil para ordenar controles y elevar madurez.
Aquí entra una idea muy TutumSec: el cumplimiento bien trabajado no debería ser un muro, sino una estructura. Un marco que ayuda a saber dónde estamos, qué falta, qué riesgo asumimos y qué camino debemos recorrer.
NIS2: la ciberseguridad sube al comité de dirección
La Directiva NIS2 representa un cambio importante en Europa porque amplía el alcance de las obligaciones de ciberseguridad a más sectores y exige una gestión del riesgo más madura. Energía, transporte, salud, agua, infraestructuras digitales, servicios TIC, industria, alimentación o administración pública son algunos de los ámbitos que entran en el radar según la criticidad y el tipo de entidad.
Pero el punto más relevante no es solo el listado de sectores.
El cambio real está en la gobernanza.
NIS2 refuerza la responsabilidad de los órganos de dirección. La ciberseguridad ya no puede quedarse escondida en el departamento técnico. La dirección debe aprobar, supervisar y entender las medidas de gestión del riesgo. Eso obliga a cambiar el lenguaje: de hablar solo de vulnerabilidades, puertos y herramientas, a hablar de impacto, continuidad, presupuesto, proveedores, riesgo residual y responsabilidad.
En la práctica, muchas empresas necesitarán ordenar su modelo: inventario de activos, análisis de riesgos, políticas, gestión de incidentes, continuidad, formación, seguridad de proveedores y mecanismos de notificación.
No todas partirán del mismo punto. Algunas tendrán buenas herramientas pero poca documentación. Otras tendrán políticas pero poca capacidad de detección. Otras dependerán demasiado de un proveedor externo sin un gobierno claro.
Por eso el enfoque vCISO tiene sentido en este contexto: no como un cargo decorativo, sino como una figura que traduce la ciberseguridad a dirección, prioriza el riesgo y ayuda a convertir la norma en operativa real.
DORA: resiliencia digital para el sector financiero
DORA, el Reglamento de Resiliencia Operativa Digital, tiene un enfoque muy concreto: el sector financiero. Afecta a entidades financieras y también a determinados proveedores TIC que prestan servicios críticos a ese ecosistema.
Su lógica es clara: si el sistema financiero depende de tecnología, cloud, software, comunicaciones, datos y terceros, entonces la resiliencia digital no puede tratarse como una cuestión secundaria. Tiene que probarse, gestionarse y supervisarse.
DORA trabaja sobre grandes bloques: gestión del riesgo TIC, registro y notificación de incidentes, pruebas de resiliencia, gestión del riesgo de terceros TIC e intercambio de información sobre amenazas.
Esto es importante porque no se limita a prevenir ataques. Pone mucho foco en resistir y recuperarse.
En otras palabras: no basta con decir “tenemos controles”. La entidad debe demostrar que puede mantener servicios críticos, responder ante incidentes, controlar proveedores y aprender de las pruebas.
Aunque DORA no aplica a todas las empresas, su filosofía sí deja una lección útil para cualquier organización madura: la resiliencia digital se diseña antes del incidente, no durante la crisis.
Reglamento de Inteligencia Artificial: no todo es alto riesgo, pero todo exige criterio
El Reglamento Europeo de Inteligencia Artificial introduce un enfoque basado en el riesgo. No todos los sistemas de IA tienen las mismas obligaciones. Hay prácticas prohibidas, sistemas de alto riesgo, sistemas con obligaciones de transparencia y usos de riesgo mínimo o bajo.
Conviene ser precisos: no todo chatbot es alto riesgo. En muchos casos, la obligación principal puede ser informar claramente al usuario de que está interactuando con una máquina. Los sistemas de alto riesgo suelen estar vinculados a ámbitos donde pueden afectarse derechos, seguridad o decisiones relevantes sobre personas, como empleo, educación, infraestructuras críticas, servicios esenciales o determinados usos biométricos.
Para las empresas, el mensaje no debería ser “la IA está prohibida” ni “todo vale mientras aumente productividad”. El mensaje serio es otro: hay que gobernarla.
Eso implica inventariar usos de IA, clasificar riesgos, revisar datos, proteger información sensible, establecer supervisión humana, documentar decisiones y evitar que cada departamento use herramientas externas sin control.
Desde una perspectiva de ciberseguridad, la IA añade nuevas preguntas: qué datos se introducen, dónde se procesan, qué proveedores intervienen, qué trazabilidad existe, cómo se controla el acceso, qué ocurre con la confidencialidad y cómo se evita el uso no autorizado de información corporativa.
La IA no elimina el cumplimiento. Lo complica un poco más. Como suele pasar con casi todo lo que promete simplificar la vida.
DSA y DMA: plataformas digitales, responsabilidad y mercado
DSA y DMA suelen aparecer en la misma conversación, pero no regulan exactamente lo mismo.
El Digital Services Act se centra en servicios intermediarios y plataformas digitales, con obligaciones que aumentan según tamaño, función e impacto. Su foco está en crear un entorno online más seguro y responsable, especialmente para plataformas con impacto relevante.
El Digital Markets Act mira más hacia grandes plataformas que actúan como gatekeepers. Su objetivo es garantizar mercados digitales más justos y disputables, evitando que ciertos actores con posición dominante impongan condiciones que distorsionen la competencia.
Para una pyme tradicional, estas normas pueden no aplicar directamente. Pero si la empresa opera una plataforma digital, marketplace, servicio online intermediario o ecosistema con usuarios, conviene analizarlo. Y aunque no aplique, deja una tendencia clara: Europa está elevando el nivel de exigencia sobre responsabilidad, transparencia, trazabilidad y supervisión en entornos digitales.
Notificación de incidentes: el reloj empieza antes de lo que muchas empresas creen
Uno de los cambios más relevantes del nuevo marco regulatorio es la importancia de la notificación de incidentes. NIS2 introduce una lógica de comunicación temprana, actualización posterior e informe final. DORA también exige registro, clasificación y reporte de incidentes TIC relevantes en el sector financiero.
El punto de fondo no es memorizar plazos como si esto fuera una oposición. El punto es entender que, si una empresa no sabe detectar, clasificar y escalar un incidente, difícilmente podrá notificar bien.
La notificación empieza mucho antes de rellenar un formulario.
Empieza con logs fiables.
Con monitorización.
Con procedimientos.
Con responsables definidos.
Con contacto con el CSIRT correspondiente.
Con evidencias.
Con simulacros.
Con una dirección que sabe qué papel tiene.
En España, entidades públicas y privadas pueden tener referencias distintas según el ámbito. CCN-CERT tiene un papel clave en el sector público y entornos vinculados al ENS, mientras que INCIBE-CERT es referencia para ciudadanía y sector privado. Lo importante para una empresa no es improvisar a quién llamar el día del incidente, sino tenerlo claro antes.
La gran lección: cumplir no es acumular normas, es construir capacidad
El error habitual es pensar que cada norma exige un proyecto independiente. Proyecto ENS por un lado, NIS2 por otro, RGPD por otro, IA por otro, continuidad por otro y proveedores por otro.
Ese enfoque genera cansancio, sobrecoste y poca madurez real.
La visión más inteligente es buscar una arquitectura común: gobierno de ciberseguridad, gestión del riesgo, inventario de activos, políticas, controles técnicos, gestión de proveedores, formación, respuesta a incidentes, evidencias y mejora continua.
Ese núcleo sirve para ENS. Sirve para NIS2. Sirve para ISO 27001. Sirve para DORA si aplica. Sirve para gobernar IA. Sirve para hablar con dirección. Y sirve, sobre todo, para reducir riesgo real.
En TutumSec solemos mirar estos marcos desde una perspectiva práctica: primero entender el contexto de la empresa, después analizar brechas, priorizar riesgos y construir un roadmap asumible. No todas las organizaciones necesitan el mismo nivel de complejidad, pero todas necesitan claridad.
Porque la madurez no está en conocer todas las siglas.
Está en saber qué aplica, qué riesgo tienes, qué controles existen, qué falta y qué decisión toca tomar.
Conclusión
El marco regulatorio de ciberseguridad ya no es una colección de obligaciones desconectadas. Es una señal clara de hacia dónde va el mercado: más resiliencia, más responsabilidad y más capacidad de demostrar que la empresa gestiona su riesgo digital con criterio.
ENS, NIS2, DORA, Reglamento de IA, DSA y DMA no son piezas idénticas ni aplican igual a todas las organizaciones. Pero todas apuntan a una misma realidad: la empresa digital debe proteger sus servicios, sus datos, sus proveedores, sus usuarios y su continuidad.
Cumplir no debería ser el final del camino.
Debería ser la consecuencia natural de trabajar bien.